Actualidad
Ejecutan el primer ataque global orquestado en 90% por IA y casi sin intervención humana


Ataque gestionado por IA impacta a 30 organizaciones de sectores de prioridad
Cibercriminales realizaron el primer ataque en el mundo orquestado en 90% por IA. El suceso afectó a 30 organizaciones de sectores de prioridad en enero 2026. Aparte de la rapidez, el evento destaca por la ausencia de personas en las tareas de ejecución técnica. El equipo de inteligencia de Unit 42 advierte que los modelos de lenguaje sin filtros de seguridad impulsan una era de ataques automatizados.
¿Qué son los dark LLMs y cómo operan en la red?
Los delincuentes en la red emplean los llamados dark LLMs para eliminar las barreras de entrada al delito. Estas herramientas se consiguen en foros de anonimato y grupos de Telegram bajo nombres como WormGPT o FraudGPT. Tanto la creación de correos de convicción como la generación de código malicioso funcional ocurren en minutos. La instalación de estos sistemas sucede sin necesidad de conocimientos de profundidad en programación.
Los investigadores señalan que la tendencia marca un cambio de fondo en la protección de datos de red. Aparte de reducir costos, la IA sin restricciones permite producir campañas en masa con mensajes de persuasión. El mercado clandestino evidencia un nivel de sofisticación alto con esquemas de comercialización similares a plataformas de legalidad. Se han detectado suscripciones mensuales y servicios de soporte al cliente para los atacantes.
¿Cómo ocurrió el ciberataque con autonomía de la IA?
El fenómeno de automatización tiene un precedente de alerta ocurrido en septiembre de 2025. Anthropic reveló que el evento fue el primer ciberataque en el mundo orquestado casi por completo por IA. El modelo realizó entre el 80% y el 90% de las operaciones de táctica sin intervención de personas de peso. El ataque apuntó a 30 organizaciones en sectores de tecnología, finanzas y gobierno en diversas geografías.
Para Perú, el avance de la digitalización en sectores de estrategia como salud, educación y comercio eleva el riesgo. La facilidad de despliegue de herramientas de automatización amplía la superficie de ataque en el país. El uso de estos sistemas incrementa la probabilidad de incidentes que comprometan datos de reserva. Tanto las operaciones como la reputación de empresas y organismos del Estado enfrentan una amenaza en aumento.
¿Cómo prevenir amenazas de automatización en las empresas?
Kenneth Tovar, Country Manager de Palo Alto Networks para Perú y Bolivia, define la situación como un punto de inflexión. «La aparición de modelos de IA para fines de ataque reduce las barreras de entrada para los atacantes», explicó Tovar. El ejecutivo señala que las empresas deben adoptar estrategias de acción que integren herramientas de defensa y monitoreo de continuidad. Anticiparse a este tipo de riesgos de nivel requiere un enfoque de proactividad.
Además del impacto de técnica, los expertos subrayan las implicaciones en la sociedad y la economía de los fraudes. Cualquier persona con conexión a internet podría convertirse en objetivo de mensajes que imitan a instituciones de finanzas. Los correos pueden aparentar procedencia de autoridades de gobierno para engañar a los usuarios de calle. Por un lado, la tecnología facilita el delito; por otro, el entorno exige mayor conciencia y educación de red.
La prevención se vuelve un asunto de importancia para fortalecer la infraestructura de seguridad de las organizaciones. Unit 42 recomienda implementar controles basados en identidad para mitigar el impacto de la automatización en el país. Capacitar a los equipos y colaboradores para reconocer las señales de ataques con impulsos de IA es un primer paso. El fortalecimiento de la defensa digitalización depende del conocimiento de los actores frente al mercado de anonimato.
El phishing en el Perú alcanzó los 70 millones de intentos entre setiembre de 2025 y setiembre de 2026, según el estudio Panorama de Amenazas Perú 2025/2026 de Kaspersky, presentado en la Cyber Security Week 2026. El país registró un promedio de dos intentos por habitante, por encima del promedio latinoamericano de 1,57, y se ubicó detrás de Brasil. El informe destacó la suplantación de identidad como uno de los rasgos del panorama peruano.
El phishing recurre a correos electrónicos, mensajes de texto, llamadas o sitios web fraudulentos para hacerse pasar por una persona o entidad de confianza. El engaño busca que el usuario entregue información confidencial, como sus credenciales de acceso, o descargue un programa malicioso.
El estudio indicó que las páginas de phishing representaron el 3,76 % de los casos y que el sector gubernamental concentró el 41,87 % de los incidentes detectados. Entre las amenazas frecuentes en el país también figuraron los programas que muestran publicidad no deseada, conocidos como adware, y las herramientas que convierten los equipos en servidores proxy.
Las amenazas en dispositivos móviles registraron el mayor crecimiento, con un alza del 50 %. Triada fue la más frecuente en esta categoría, según el reporte. En el mismo periodo, Kaspersky registró 39 millones de bloqueos de malware, equivalentes a 1,12 por habitante, con un incremento del 1 %.
El informe también reportó caídas en dos tipos de amenazas informáticas. Los ataques de ransomware, que bloquean el acceso a archivos o sistemas para exigir un rescate, disminuyeron un 30 %. Los troyanos bancarios, diseñados para robar información financiera, cayeron un 20 %.

Actualidad
PJ amplió por nueves meses la prisión preventiva contra Adrián Villar por muerte de deportista –
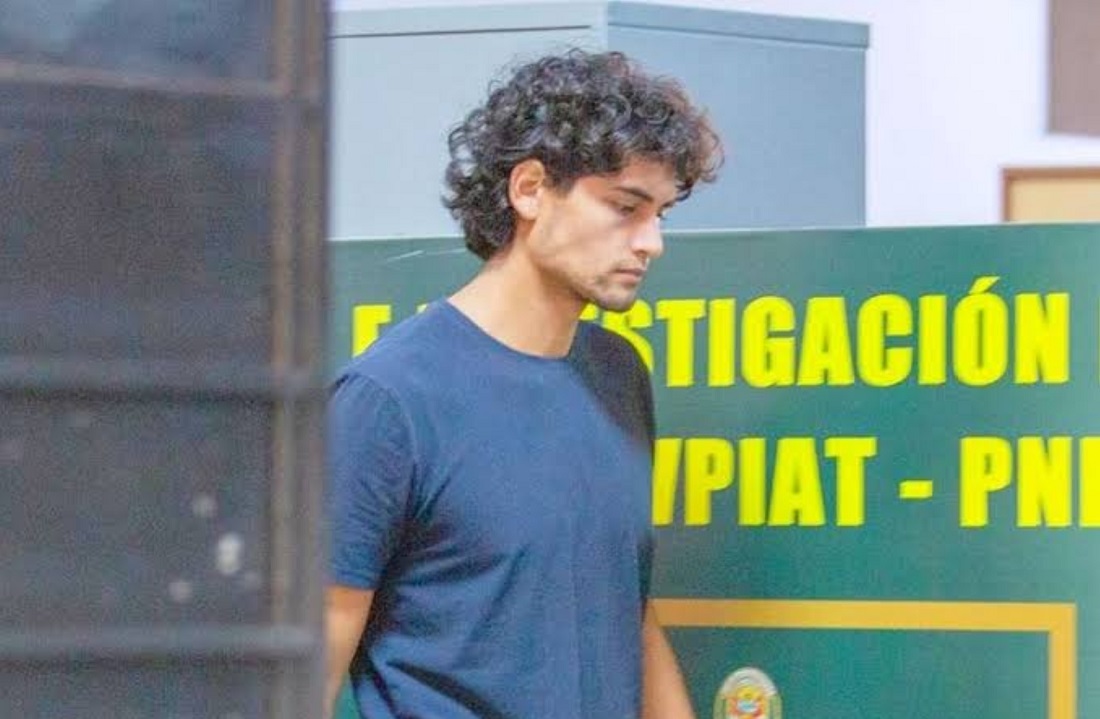
El Poder Judicial (PJ), a través del Segundo Juzgado de Investigación Preparatoria de Tránsito y Seguridad Vial de Lima, amplió por nueve meses la prisión preventiva contra Adrián Villar Chirinos, investigado por la muerte de la deportista Lizeth Marzano en el distrito limeño de San Isidro.
La medida dictada por el tribunal se produce a casi un mes de que expirara la prisión preventiva que se le impuso el 5 de marzo pasado, en el marco de la investigación que afronta por los presuntos delitos de fuga tras accidente de tránsito, homicidio culposo y omisión al socorro.
Horas antes de esta decisión, el tribunal había rechazado el pedido de cese de prisión preventiva solicitad por la defensa de Villar Chirinos.
Con esta ampliación, la prisión preventiva del joven investigado vencerá el 24 de agosto de 2027.
Como se recuerda, el pasado 16 de febrero, la seleccionada peruana de apnea (buceo libre), Lizeth Marzano, trotaba al lado de la vereda en las inmediaciones de la avenida Camino Real, frente a la sede de Lima Golf Club, en San Isidro; cuando fue embestida por el vehículo conducido por Adrián Villar (21).
Alrededor de las 11:20 p.m., Villar atropelló con su vehículo por la espalda a Lizeth, quien terminó tendida en la calzada. El joven, continuó su camino. La deportista falleció en el Hospital Casimiro Ulloa.
-
 Especiales5 años ago
Opinión: LA LIGA CONTRA MESSI
-
 Ciencia y Tecnología5 años ago
Procesadora peruana Torre Blanca impulsa exportación de fruta a países asiáticos
-
 Arte y Cultura5 años ago
Minedu reconformará comisión organizadora de Universidad Nacional Autónoma de Tayacaja “Daniel Hernández Murillo”
-
 Ciencia y Tecnología5 años ago
Atenciones del Servicio de Publicidad Registral en Línea de la Sunarp crecieron en 122 %
-
 Lima Norte4 años ago
Rumbo al GOTHIA CUP en Luxemburgo Suecia con su categoría sub 11 – Señal Alternativa
-
 Ciencia y Tecnología5 años ago
Depsa lanza nuevo servicio Medical Box para el sector Salud
-
 Noticias4 años ago
Mininter anuncia creación de nueva categoría en PNP
-
 Deportes4 años ago
🔴#ENVIVO Cienciano vence 5-2 a Alianza Atlético en Cusco